Salta al contenuto
recaplica

    Un attimo: controllo di sicurezza

    Cloudflare vuole assicurarsi che tu non sia un robot. Spunta la casella qui sotto e la ricerca riparte da sola.

    EN
    recaplica AI Act: come funziona il regolamento europeo sull'intelligenza artificiale
    © 2026 Recaplica · recaplica.com — Tutti i diritti riservati
    Home › Tecnologia

    AI Act: come funziona il regolamento europeo sull'intelligenza artificiale

    Di Redazione Recaplica · Aggiornato il 5 settembre 2026

    Cosa stampare

    Con "Margini: predefiniti" compaiono anche i numeri di pagina.

    Slide

    Scegli il taglio

    Lampo10 slideIl filo essenziale, per presentarlo in classeCompleta17 slideTutti i capitoli e gli approfondimenti

    Tutte e due hanno le note del relatore.

    Canale Telegram
    recaplica Chiaro in 30 secondi, tuo in 10 minuti.
    In 30 secondi Punti chiave Numeri Approfondimento Presentazione Falsi miti Mappa concettuale Quiz Flashcards FAQ

    In 30 secondi lettura lampo

    L'AI Act è il Regolamento (UE) 2024/1689, la legge con cui l'Unione europea disciplina l'intelligenza artificiale: approvato dal Parlamento europeo e dal Consiglio il 13 giugno 2024, è entrato in vigore il 1° agosto 2024. Divide i sistemi di IA in quattro livelli di rischio — inaccettabile, alto, limitato, minimo — e vieta le pratiche più pericolose, come il punteggio sociale governativo. Le violazioni più gravi possono costare fino a 35 milioni di euro o il 7% del fatturato mondiale dell'azienda, a seconda di quale importo sia più alto. Le regole entrano in vigore con un calendario scaglionato su più anni, già corretto una volta nel 2026 con il rinvio di alcune scadenze per i sistemi ad alto rischio.

    Punti Chiave

    • Nome ufficiale: Regolamento (UE) 2024/1689, approvato il 13 giugno 2024, pubblicato il 12 luglio 2024, in vigore dal 1° agosto 2024.
    • Quattro livelli di rischio: inaccettabile (vietato), alto (requisiti severi), limitato (obblighi di trasparenza), minimo (uso libero).
    • I modelli di IA per finalità generali (GPAI) devono garantire trasparenza sui dati di addestramento e rispettare il diritto d'autore dal 2 agosto 2025.
    • Sanzioni fino a 35 milioni di euro o il 7% del fatturato mondiale per le pratiche vietate; per le PMI, comprese le startup, conta sempre l'importo più basso.
    • Il "Digital Omnibus on AI", in vigore dal 27 luglio 2026, ha rinviato al 2 dicembre 2027 e al 2 agosto 2028 alcune scadenze sui sistemi ad alto rischio.
    • Si applica anche a fornitori extra-UE quando il sistema o il suo output finiscono sul mercato europeo.

    I numeri chiave

    • 35 milioni di euro la sanzione massima prevista per le violazioni dei divieti sulle pratiche a rischio inaccettabile, oppure il 7% del fatturato mondiale annuo dell'azienda se questa cifra è più alta Fonte: Regolamento (UE) 2024/1689, art. 99
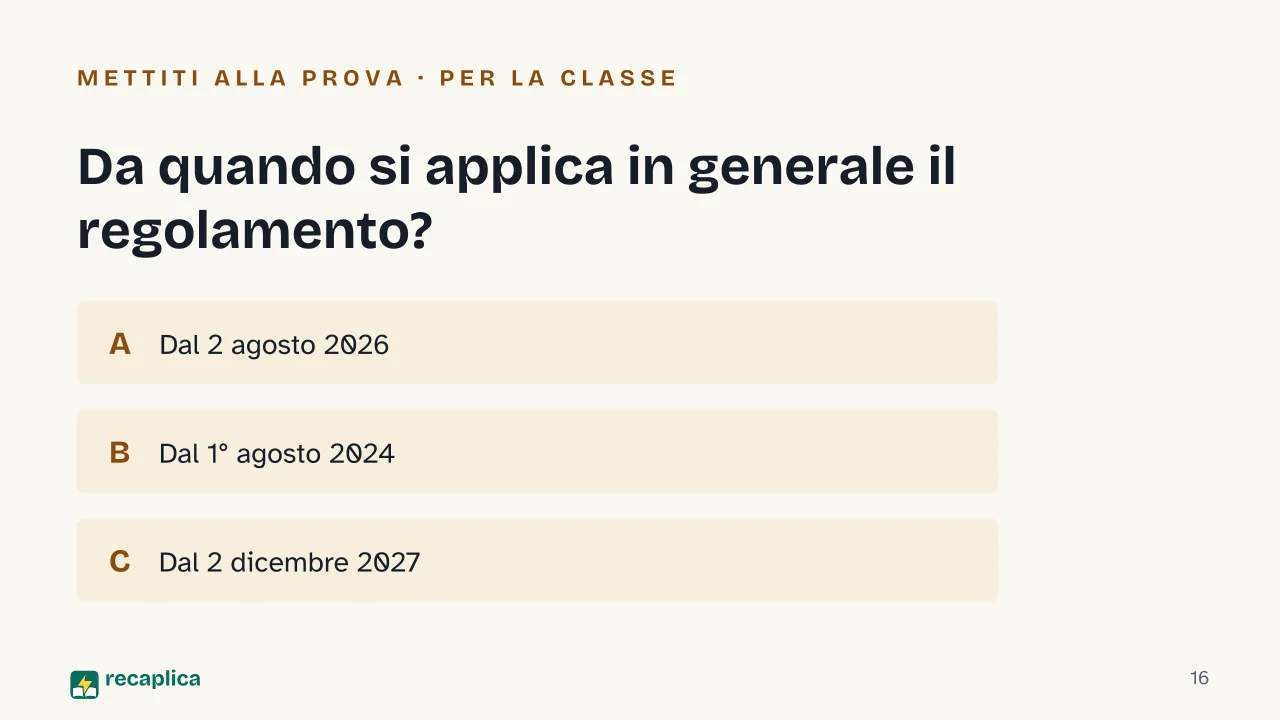
    • 2 agosto 2026 la data di applicazione generale del regolamento, secondo il calendario scaglionato dell'art. 113 Fonte: Regolamento (UE) 2024/1689, art. 113
    • 10^25 FLOP la soglia di potenza di calcolo di addestramento oltre la quale un modello GPAI è considerato a "rischio sistemico" e soggetto a obblighi aggiuntivi Fonte: Regolamento (UE) 2024/1689

    L'Approfondimento

    Una legge per governare l’IA, non per fermarla

    L’AI Act è il nome con cui si conosce il Regolamento (UE) 2024/1689, approvato dal Parlamento europeo e dal Consiglio il 13 giugno 2024 e pubblicato nella Gazzetta Ufficiale dell’Unione il 12 luglio 2024. È entrato in vigore il 1° agosto 2024, ma, come capita spesso con le norme europee di questa portata, non è scattato tutto insieme: la sua logica di fondo è che il rischio, non la tecnologia in sé, decide quanti obblighi si applicano a un sistema di intelligenza artificiale.

    L’idea è distinguere un chatbot che consiglia ricette da un sistema che decide chi assumere o chi merita un mutuo: il primo non ha obblighi, il secondo deve rispettare requisiti di sicurezza e supervisione umana prima di entrare sul mercato.

    I quattro livelli di rischio

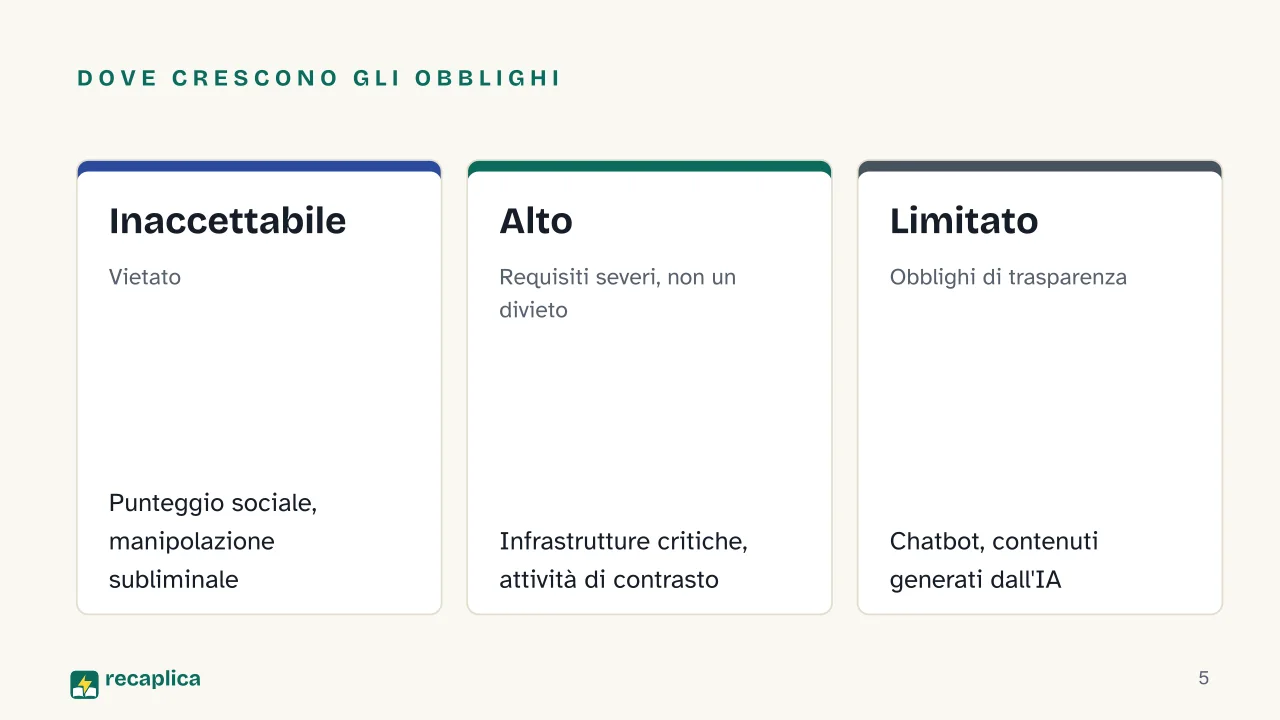
    Il regolamento divide i sistemi di IA in quattro categorie, con obblighi crescenti mano a mano che cresce il rischio per la sicurezza, i diritti o i mezzi di sussistenza delle persone.

    Livello di rischioEsempiCosa prevede
    InaccettabilePunteggio sociale governativo, manipolazione subliminaleDivieto
    AltoSistemi in infrastrutture critiche, attività di contrastoRequisiti severi (gestione del rischio, documentazione, supervisione umana)
    LimitatoChatbot, contenuti generati o alterati dall’IAObblighi di trasparenza verso l’utente
    MinimoVideogiochi, filtri antispamNessun obbligo specifico

    Le pratiche a rischio inaccettabile sono elencate una per una all’art. 5: tecniche manipolative che alterano il comportamento pregiudicando scelte informate, sfruttamento di vulnerabilità legate a età o disabilità, categorizzazione biometrica non autorizzata basata su caratteristiche sensibili, valutazione del rischio di criminalità basata solo sulla profilazione di una persona, raccolta indiscriminata di foto dal web o da telecamere per creare database di riconoscimento facciale, inferenza delle emozioni a scuola e sul lavoro (salvo motivi medici o di sicurezza), identificazione biometrica “in tempo reale” in spazi pubblici per le forze dell’ordine, con eccezioni ristrette a persone scomparse o minacce gravi. A questo elenco si è aggiunto, con effetto dal 2 dicembre 2026, il divieto di generare immagini intime non consensuali e materiale di abuso sessuale su minori.

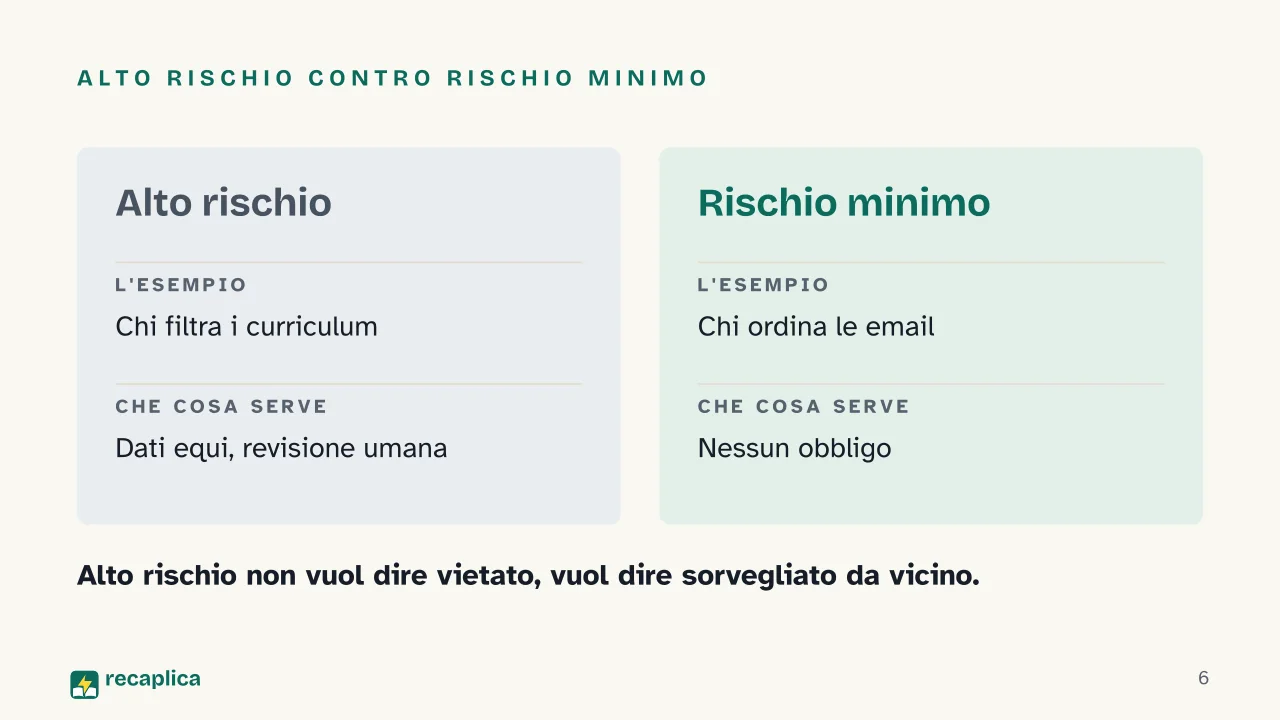
    I sistemi ad alto rischio non sono vietati, ma sono sorvegliati da vicino: devono avere un sistema di gestione del rischio lungo tutto il ciclo di vita, dati di addestramento controllati per qualità e rappresentatività, documentazione tecnica, capacità di registrazione delle attività, un meccanismo di supervisione umana e una marcatura di conformità prima di entrare sul mercato. È lo stesso principio che regola da anni i dispositivi medici o i giocattoli: prima di vendere, dimostri che il prodotto è sicuro.

    Esempio pratico: un software che seleziona i curriculum per un’azienda è ad alto rischio: deve garantire che i dati con cui è stato addestrato non discriminino sistematicamente un gruppo di candidati, e un umano deve poter rivedere le sue decisioni. Un filtro che ordina le email per data, invece, è a rischio minimo: nessun obbligo, nessuna sorveglianza.

    I modelli per finalità generali (GPAI)

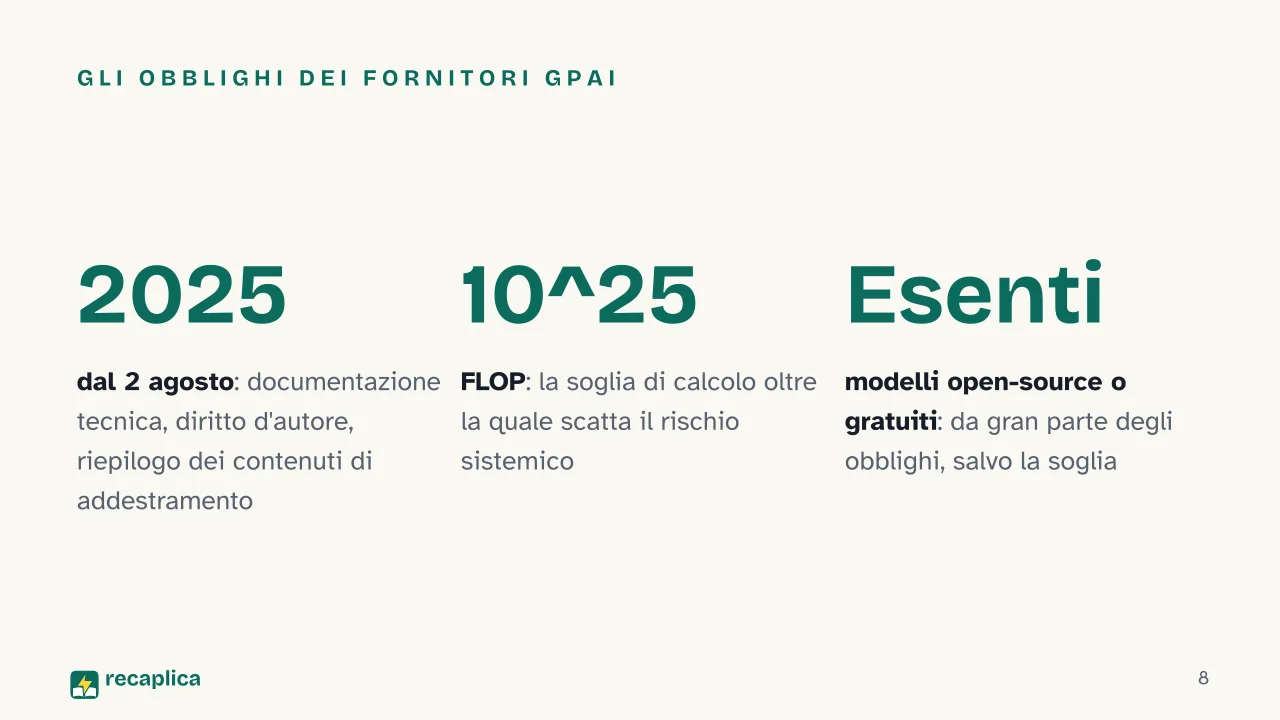
    Una parte a sé del regolamento riguarda i modelli di IA per finalità generali (general-purpose AI, GPAI): i grandi modelli capaci di scrivere testi, generare immagini o rispondere a domande su qualsiasi argomento, la stessa famiglia di sistemi dietro l’intelligenza artificiale generativa. Dal 2 agosto 2025 chi li fornisce deve preparare documentazione tecnica, dare informazioni ai fornitori a valle, rispettare gli obblighi sul diritto d’autore e pubblicare un riepilogo sufficientemente dettagliato dei contenuti usati per l’addestramento. I modelli open-source o gratuiti sono esentati da gran parte di questi obblighi, a meno che non superino una soglia precisa: oltre 10^25 FLOP di potenza di calcolo usata per l’addestramento, il modello è considerato a “rischio sistemico” e ai suoi fornitori si chiedono anche test avversariali, valutazione dei rischi sistemici e segnalazione di incidenti gravi all’AI Office.

    Dietro qualunque di questi modelli, generativi o no, lavora sempre lo stesso metodo di fondo: imparare da enormi quantità di dati invece di seguire regole scritte a mano, come racconta l’articolo sul machine learning, spesso costruito con reti neurali a molti strati.

    Le sanzioni: fino al 7% del fatturato mondiale

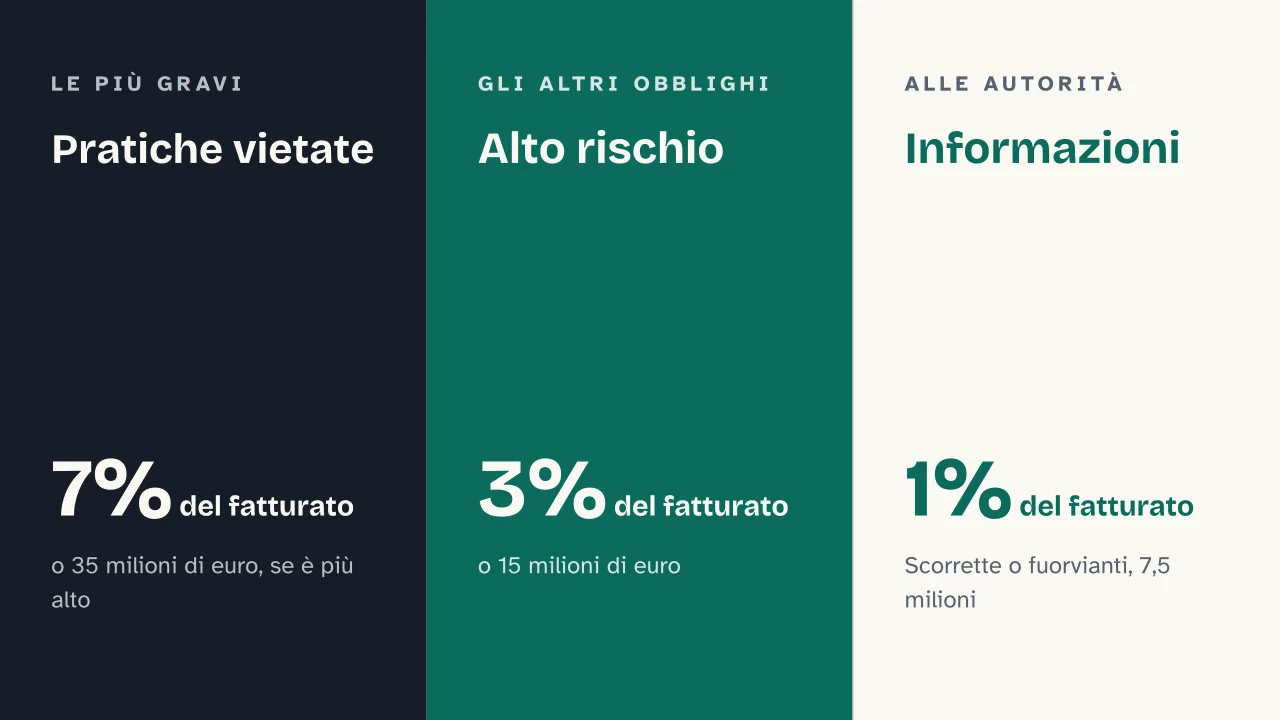
    L’art. 99 fissa tre livelli di sanzione, in base alla gravità della violazione. Per le pratiche vietate del rischio inaccettabile, si arriva a 35 milioni di euro o al 7% del fatturato mondiale annuo dell’azienda, se questa cifra è più alta. Per gli altri obblighi del regolamento, ad esempio i requisiti sui sistemi ad alto rischio, il tetto scende a 15 milioni di euro o al 3% del fatturato. Per informazioni incomplete, scorrette o fuorvianti fornite alle autorità, si arriva fino a 7,5 milioni di euro o all’1% del fatturato. C’è però una clausola pensata per non schiacciare le imprese più piccole: per le PMI, comprese le startup, si applica sempre l’importo più basso tra percentuale e cifra fissa, mentre per le grandi aziende vale il criterio inverso, cioè si paga sempre l’importo più alto.

    Un calendario scaglionato, già rivisto una volta

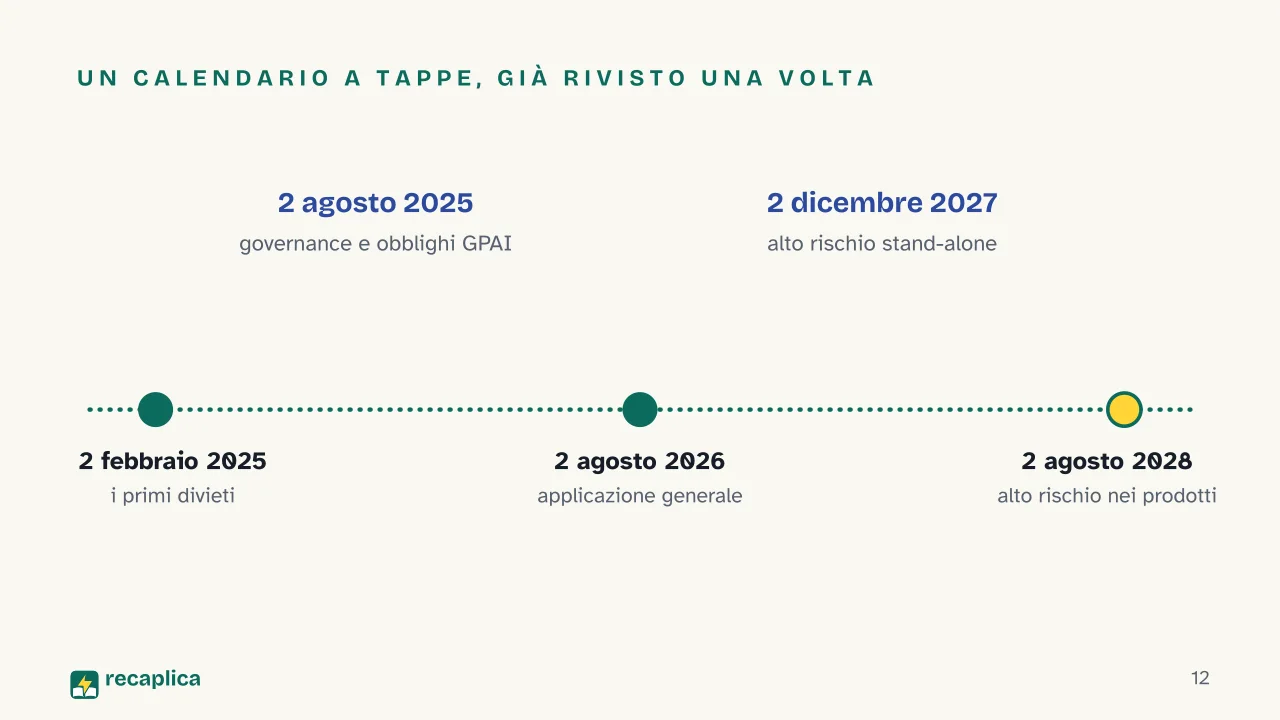
    Il regolamento non entra in vigore tutto insieme: l’art. 113 stabilisce un’applicazione a tappe, con obblighi che diventano via via più stringenti man mano che passano le date di riferimento.

    DataCosa si applica
    2 febbraio 2025Disposizioni generali e divieti sulle pratiche vietate
    2 agosto 2025Governance, obblighi sui modelli GPAI, quadro delle sanzioni
    27 luglio 2026Modifiche alle altre normative UE di armonizzazione
    2 agosto 2026Applicazione generale del regolamento
    2 dicembre 2026Divieto sui deepfake intimi non consensuali; fine periodo di grazia per la trasparenza sui contenuti generati da IA
    2 dicembre 2027Obblighi per i sistemi ad alto rischio “stand-alone”
    2 agosto 2028Obblighi per i sistemi ad alto rischio incorporati in prodotti già regolati

    Le ultime due date non erano quelle originarie: nel luglio 2026 è arrivato il Digital Omnibus on AI (Regolamento UE 2026/1744, approvato l’8 luglio 2026 e in vigore dal 27 luglio 2026), che ha rinviato gli obblighi sui sistemi ad alto rischio “stand-alone” dal 2 agosto 2026 al 2 dicembre 2027, e quelli sui sistemi ad alto rischio incorporati in prodotti già coperti da normativa di sicurezza (come macchinari o dispositivi aeronautici) dal 2 agosto 2027 al 2 agosto 2028. Il testo dichiara esplicitamente di non voler introdurre un nuovo regime giuridico, ma di semplificare l’attuazione di quello esistente, riducendo gli oneri amministrativi.

    Chi vigila e su chi ricadono gli obblighi

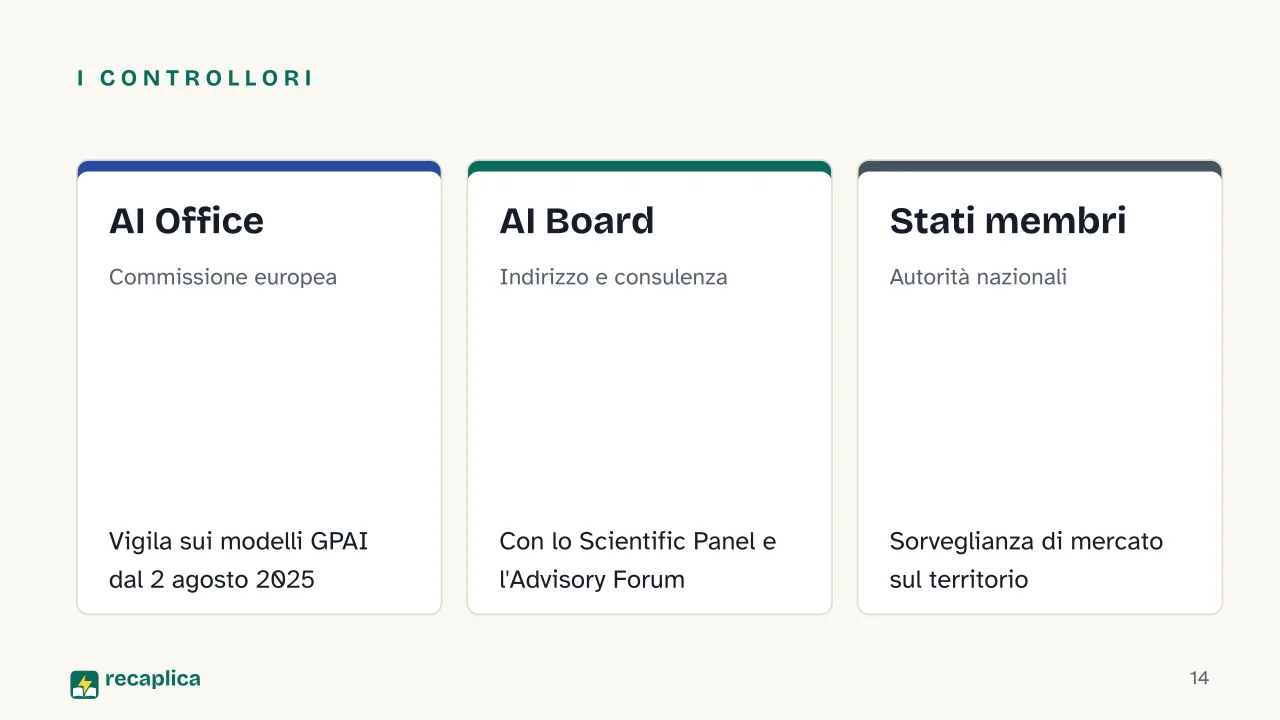
    Dal 2 agosto 2025 l’AI Office della Commissione europea vigila sui fornitori di modelli GPAI, con poteri di richiesta di documentazione, valutazione dei sistemi e imposizione di correzioni; il potere di imporre sanzioni ai fornitori GPAI (art. 101) si applica invece solo dal 2 agosto 2026, insieme all’applicazione generale del regolamento. Un AI Board, uno Scientific Panel di esperti indipendenti e un Advisory Forum tecnico forniscono indirizzo e consulenza. La sorveglianza di mercato quotidiana, cioè il controllo che un prodotto venduto in un singolo Stato rispetti i requisiti, resta invece in capo alle autorità nazionali.

    Il regolamento distingue due ruoli: i fornitori, che sviluppano o fanno sviluppare un sistema per immetterlo sul mercato, e i deployer, cioè chi lo usa in ambito professionale (aziende, pubbliche amministrazioni, enti). L’ambito di applicazione non si ferma ai confini dell’Unione: vale anche per fornitori di paesi terzi, quando immettono un sistema ad alto rischio sul mercato UE o quando il suo output viene comunque usato nell’Unione: un principio di extraterritorialità che segue la stessa logica di altre norme europee sul digitale, e che si intreccia con le regole più generali che governano ogni algoritmo chiamato a prendere decisioni su dati sensibili.

    Presentazione

    Slide pronte da scaricare e fare tue in PowerPoint o Google Slides, con le note del relatore. Scegli il taglio Lampo o quello Completo.
    Slide 1 della presentazione su AI Act: L'AI ActSlide 2 della presentazione su AI Act: Chi decide quanti obblighi ha un sistema di IA?Slide 3 della presentazione su AI Act: Di cosa parliamoSlide 4 della presentazione su AI Act: Capitolo 01: Una legge che misura il rischioSlide 5 della presentazione su AI Act: Dove crescono gli obblighi: Inaccettabile, Alto, LimitatoSlide 6 della presentazione su AI Act: Alto rischio contro rischio minimoSlide 7 della presentazione su AI Act: Capitolo 02: I modelli per finalità generaliSlide 8 della presentazione su AI Act: Gli obblighi dei fornitori GPAISlide 9 della presentazione su AI Act: Che cosa cambia sopra la soglia?Slide 10 della presentazione su AI Act: Capitolo 03: Sanzioni e calendarioSlide 11 della presentazione su AI Act: Pratiche vietate · Alto rischio · InformazioniSlide 12 della presentazione su AI Act: Un calendario a tappe, già rivisto una voltaSlide 13 della presentazione su AI Act: Capitolo 04: Chi vigila, e su chiSlide 14 della presentazione su AI Act: I controllori: AI Office, AI Board, Stati membriSlide 15 della presentazione su AI Act: Non conta dove ha sede l'azienda.Slide 16 della presentazione su AI Act: Da quando si applica in generale il regolamento?Slide 17 della presentazione su AI Act: E adesso, il ripasso
    Lampo10 slideIl filo essenziale, per presentarlo in classeCompleta17 slideTutti i capitoli e gli approfondimenti

    Falsi miti

    • ✗ Mito L'AI Act vieta l'intelligenza artificiale.

      ✓ Realtà Vieta solo alcune pratiche specifiche classificate a rischio inaccettabile, come il punteggio sociale governativo o la manipolazione subliminale delle persone. La maggior parte dei sistemi di IA — filtri antispam, videogiochi, assistenti vocali di uso comune — resta a rischio minimo e libera da obblighi; anche i sistemi ad alto rischio non sono vietati, devono solo rispettare requisiti severi.

    • ✗ Mito Il regolamento riguarda solo le aziende con sede in Europa.

      ✓ Realtà Si applica anche ai fornitori di paesi terzi, quando immettono un sistema di IA ad alto rischio sul mercato UE o quando l'output del sistema viene comunque usato nell'Unione. Conta dove l'IA produce effetti sulle persone, non dove ha sede sociale chi l'ha costruita.

    • ✗ Mito Le scadenze del regolamento sono fisse dal 2024 e non cambiano più.

      ✓ Realtà Il Digital Omnibus on AI, entrato in vigore il 27 luglio 2026, ha già rinviato al 2 dicembre 2027 e al 2 agosto 2028 gli obblighi sui sistemi ad alto rischio: il regolamento di modifica dichiara di non voler introdurre un nuovo regime giuridico, ma di ridurre gli oneri amministrativi e semplificare l'attuazione delle norme esistenti.

    Mappa concettuale

    Trascina lo sfondo per muoverti e i nodi per riposizionarli; usa − e + per chiudere e aprire i rami.
    Personalizza
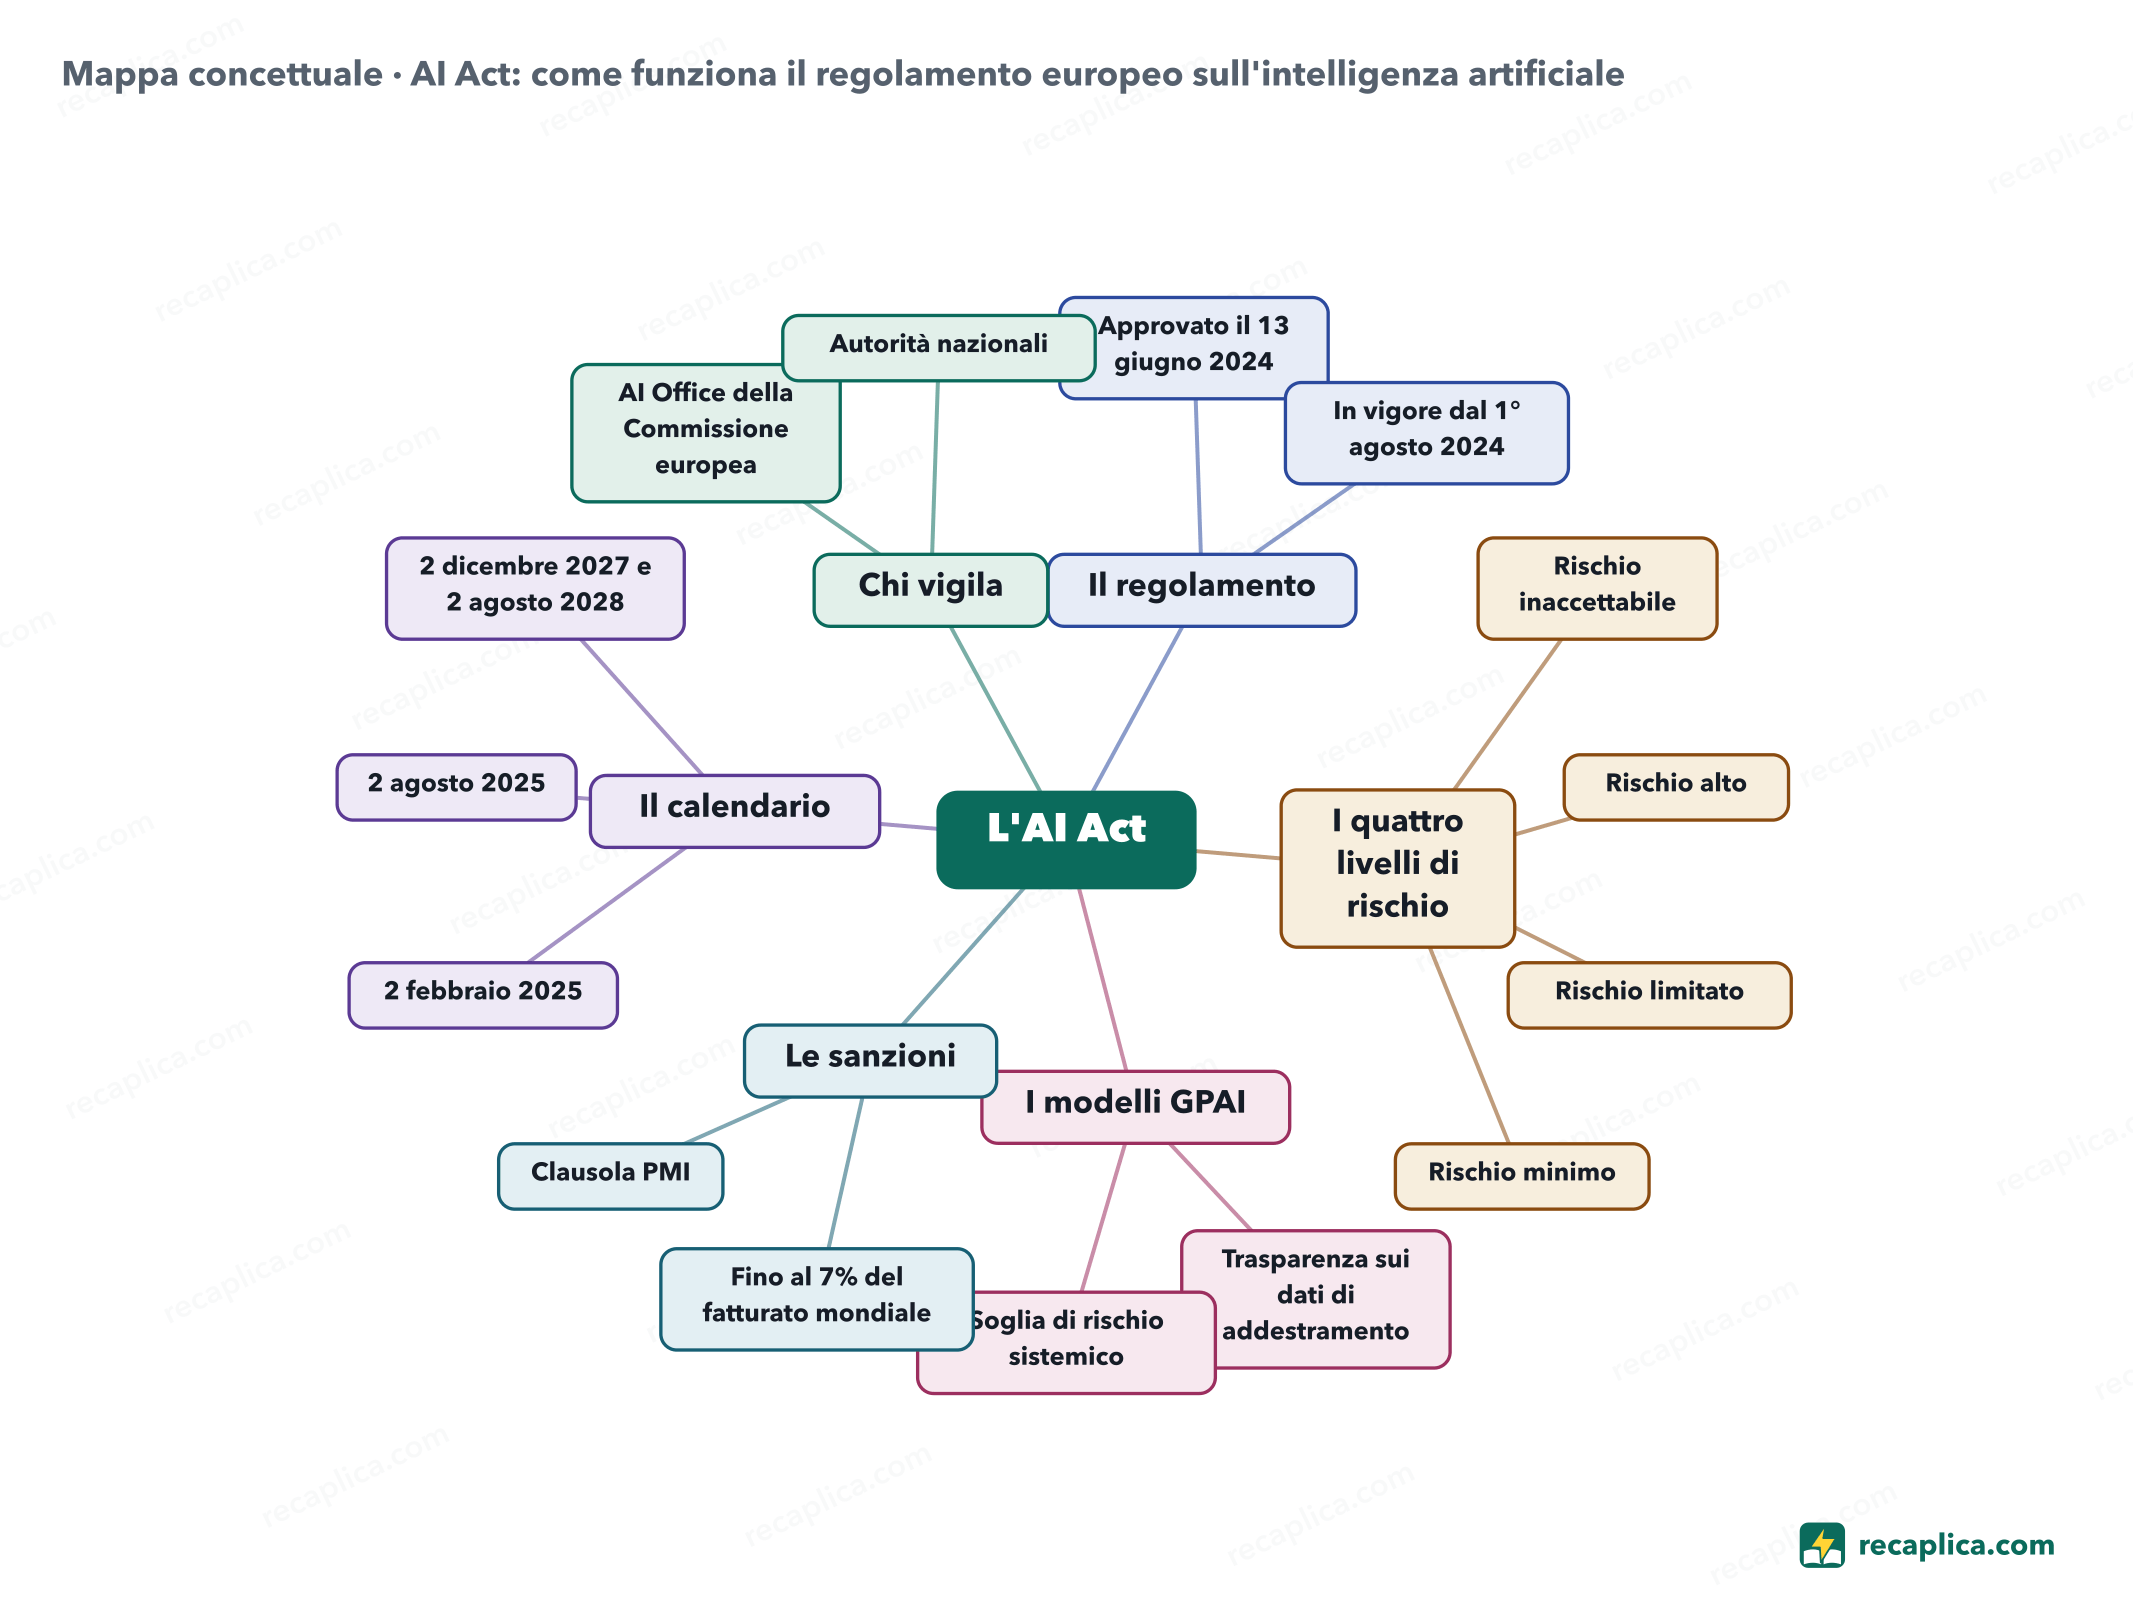
    Mappa concettuale: AI Act: come funziona il regolamento europeo sull'intelligenza artificiale
    • L'AI Act
      • Il regolamento
        • Approvato il 13 giugno 2024 Parlamento europeo e Consiglio.
        • In vigore dal 1° agosto 2024
      • I quattro livelli di rischio
        • Rischio inaccettabile Pratiche vietate, come il social scoring.
        • Rischio alto Requisiti severi, non un divieto.
        • Rischio limitato Obblighi di trasparenza, come per i chatbot.
        • Rischio minimo Uso libero, come i filtri antispam.
      • I modelli GPAI
        • Trasparenza sui dati di addestramento
        • Soglia di rischio sistemico Oltre 10^25 FLOP di calcolo per l'addestramento.
      • Le sanzioni
        • Fino al 7% del fatturato mondiale Per le pratiche a rischio inaccettabile.
        • Clausola PMI Per le piccole imprese conta l'importo più basso.
      • Il calendario
        • 2 febbraio 2025 Divieti sulle pratiche vietate.
        • 2 agosto 2025 Governance e obblighi GPAI.
        • 2 dicembre 2027 e 2 agosto 2028 Obblighi alto rischio, rinviati dal Digital Omnibus.
      • Chi vigila
        • AI Office della Commissione europea
        • Autorità nazionali Sorveglianza di mercato negli Stati membri.

    Quiz: mettiti alla prova

    Rispondi alle domande per verificare quanto hai imparato: riceverai subito la correzione e una breve spiegazione.

    Voto 0/10 0/5
    1 Cosa vieta l'AI Act nella categoria di "rischio inaccettabile"?

    L'art. 5 elenca pratiche specifiche considerate inaccettabili — dal social scoring alla manipolazione subliminale, dalla categorizzazione biometrica non autorizzata alla raccolta indiscriminata di foto per il riconoscimento facciale. Il resto dell'IA non è vietato: è regolato in base al rischio che comporta.

    2 Da quando si applica in generale il regolamento?

    L'AI Act è entrato in vigore il 1° agosto 2024, ma la sua applicazione generale scatta dal 2 agosto 2026: nel mezzo c'è un calendario scaglionato, con i divieti già efficaci dal 2 febbraio 2025 e gli obblighi sui sistemi ad alto rischio rinviati oltre.

    3 Qual è la sanzione massima per le violazioni dei divieti sulle pratiche a rischio inaccettabile?

    È la sanzione più alta prevista dal regolamento, riservata alle violazioni più gravi (art. 5). Per obblighi meno critici, come quelli sui sistemi ad alto rischio, i tetti scendono a 15 milioni o al 3% del fatturato.

    4 Vero o falso: per le piccole e medie imprese, comprese le startup, le sanzioni dell'AI Act si calcolano prendendo sempre l'importo più basso tra percentuale e cifra fissa.

    È una clausola pensata apposta per non schiacciare le imprese più piccole: per le grandi aziende si applica l'importo più alto tra percentuale e cifra fissa, per le PMI vale l'inverso, sempre il più basso.

    5 Cosa ha cambiato il "Digital Omnibus on AI", approvato nel luglio 2026?

    Il regolamento di modifica dichiara esplicitamente di non introdurre un nuovo regime giuridico: sposta in avanti le scadenze per i sistemi ad alto rischio (al 2 dicembre 2027 e al 2 agosto 2028) per dare più tempo alle imprese, e aggiunge un nuovo divieto sui deepfake intimi non consensuali.

    Risposte: 1-A · 2-A · 3-A · 4-A · 5-A

    Flashcards

    Tocca la carta per girarla e verifica se ricordi la risposta, poi passa alla successiva.

    1 / 8

    Spiegalo con parole tue

    Il test definitivo: se sai spiegarlo con parole semplici, lo hai capito davvero. Scrivi la tua spiegazione, poi confrontala col Recap.

    La tua spiegazione resta salvata solo su questo dispositivo.

    L'AI Act è il Regolamento (UE) 2024/1689, la legge con cui l'Unione europea disciplina l'intelligenza artificiale: approvato dal Parlamento europeo e dal Consiglio il 13 giugno 2024, è entrato in vigore il 1° agosto 2024. Divide i sistemi di IA in quattro livelli di rischio — inaccettabile, alto, limitato, minimo — e vieta le pratiche più pericolose, come il punteggio sociale governativo. Le violazioni più gravi possono costare fino a 35 milioni di euro o il 7% del fatturato mondiale dell'azienda, a seconda di quale importo sia più alto. Le regole entrano in vigore con un calendario scaglionato su più anni, già corretto una volta nel 2026 con il rinvio di alcune scadenze per i sistemi ad alto rischio.

    Domande e risposte

    Cos'è l'AI Act, in breve?

    È il Regolamento (UE) 2024/1689, la legge con cui l'Unione europea disciplina l'intelligenza artificiale in base al rischio che i suoi utilizzi comportano: alcune pratiche sono vietate, i sistemi più delicati devono rispettare requisiti severi, altri hanno solo obblighi di trasparenza, i più innocui restano liberi.

    Da quando si applica l'AI Act?

    Non da un'unica data: i divieti sulle pratiche a rischio inaccettabile valgono dal 2 febbraio 2025, gli obblighi su governance e modelli GPAI dal 2 agosto 2025, l'applicazione generale scatta dal 2 agosto 2026, mentre gli obblighi sui sistemi ad alto rischio arrivano nel 2027 e nel 2028 dopo il rinvio deciso dal Digital Omnibus on AI.

    Cosa rischia un'azienda che viola l'AI Act?

    Sanzioni amministrative fino a 35 milioni di euro o al 7% del fatturato mondiale annuo per le violazioni più gravi (le pratiche vietate), fino a 15 milioni o al 3% per gli altri obblighi, fino a 7,5 milioni o all'1% per informazioni scorrette fornite alle autorità: si applica sempre l'importo più alto, tranne che per le PMI.

    L'AI Act riguarda anche le aziende che non hanno sede nell'UE?

    Sì: si applica ai fornitori di paesi terzi quando immettono sistemi di IA ad alto rischio sul mercato europeo o quando l'output del loro sistema viene comunque utilizzato nell'Unione, indipendentemente da dove l'azienda sia stabilita.

    Chi controlla che le aziende rispettino l'AI Act?

    L'AI Office della Commissione europea vigila sui modelli di IA per finalità generali dal 2 agosto 2025, con poteri di richiesta documentazione, valutazione e imposizione di correzioni; il potere di imporre sanzioni ai fornitori GPAI (art. 101) si applica invece dal 2 agosto 2026. Le autorità dei singoli Stati membri si occupano della sorveglianza di mercato sul territorio nazionale.

    Fonti consultate

    • EUR-Lex — Regolamento (UE) 2024/1689 (testo consolidato)
    • Commissione Europea — Shaping Europe's digital future, "AI Act"
    • EU Artificial Intelligence Act — sintesi di alto livello
    • EUR-Lex — Regolamento (UE) 2026/1744, "Digital Omnibus on AI"

    Ogni Recap passa da una revisione indipendente prima della pubblicazione.

    Ogni sera, i nuovi Recap del giorno sul canale Telegram. Iscriviti al canale →

    Continua a imparare

    • Tecnologia Intelligenza artificiale e cultura pop: quando i contenuti sintetici riscrivono la storia Secondo Lead Stories, una foto della Seconda guerra mondiale conservata dagli Imperial War Museums è circolata nel 2026 in una versione colorizzata dall'intelligenza artificiale che un rilevatore ha giudicato falsa al 99%, pur partendo da uno scatto autentico. Casi come questo riguardano anche la cultura pop e la cronaca recente: modelli di testo, immagini e video producono contenuti che sembrano storici o iconici senza esserlo, oppure alterano quelli veri in dettagli difficili da notare a occhio nudo. Alcuni strumenti lasciano indizi tecnici, come le filigrane digitali o i limiti di durata dei video, ma nessuno copre tutti i generatori in circolazione. Il Reuters Institute segnala che nel 2026 la fiducia nelle risposte dei chatbot IA sulle notizie resta bassa, al 20% contro il 37% riposto nelle notizie in generale. Per capire se un'immagine o un video sono autentici serve il confronto con l'archivio originale in cui sono conservati. Leggi il Recap →
    • Tecnologia Filter bubble: come funzionano gli algoritmi di raccomandazione Un filter bubble è la bolla di contenuti simili che un algoritmo di raccomandazione costruisce intorno a un utente, filtrando in modo implicito cosa mostrargli in base ai suoi comportamenti passati. Il termine, coniato da Eli Pariser nel 2011, viene spesso confuso con l'echo chamber, un fenomeno sociale più vecchio e non necessariamente legato agli algoritmi. La ricerca più solida disponibile racconta un quadro con più sfumature di quanto si creda: gli algoritmi hanno un effetto misurabile ma modesto, e le scelte delle persone pesano di più. Il nesso diretto tra algoritmi e polarizzazione politica non è stabilito con certezza dagli esperimenti più rigorosi condotti finora. Leggi il Recap →
    • Tecnologia Influencer virtuali: chi sono i creator generati dall'IA Gli influencer virtuali sono personaggi digitali costruiti da un'agenzia o da uno studio, con un volto, una voce e una biografia, che pubblicano contenuti sui social come farebbe una persona reale. Il fenomeno non è recente: l'account di Lil Miquela è attivo dal 23 aprile 2016 e Shudu Gram è comparsa il 22 aprile 2017, anni prima del boom pubblico dell'IA generativa. Alcuni di questi profili lavorano con marchi noti: Miquela ha collaborato con Calvin Klein e Prada, mentre l'agenzia spagnola The Clueless ha creato Aitana López al posto di modelle e influencer umane giudicate poco affidabili. Negli Stati Uniti la Federal Trade Commission ha aggiornato nel 2023 le regole sulla pubblicità includendo esplicitamente gli influencer virtuali tra i contenuti da segnalare come sponsorizzati. Leggi il Recap →

    recaplica

    Chiaro in 30 secondi, tuo in 10 minuti.

    I Recap Mappe concettuali Chiedi un Recap Canale Telegram Crea una mappa concettuale Il metodo Chi siamo Privacy e cookie Note legali e condizioni d'uso

    © 2026 Recaplica · Un progetto di Curi S.r.l. — P. IVA 05472000750

    Statistiche, solo se vuoi

    Per capire quali Recap aiutano di più useremmo Google Analytics, con dati aggregati e anonimi. Parte solo col tuo ok, e puoi cambiare idea quando vuoi. Informativa privacy